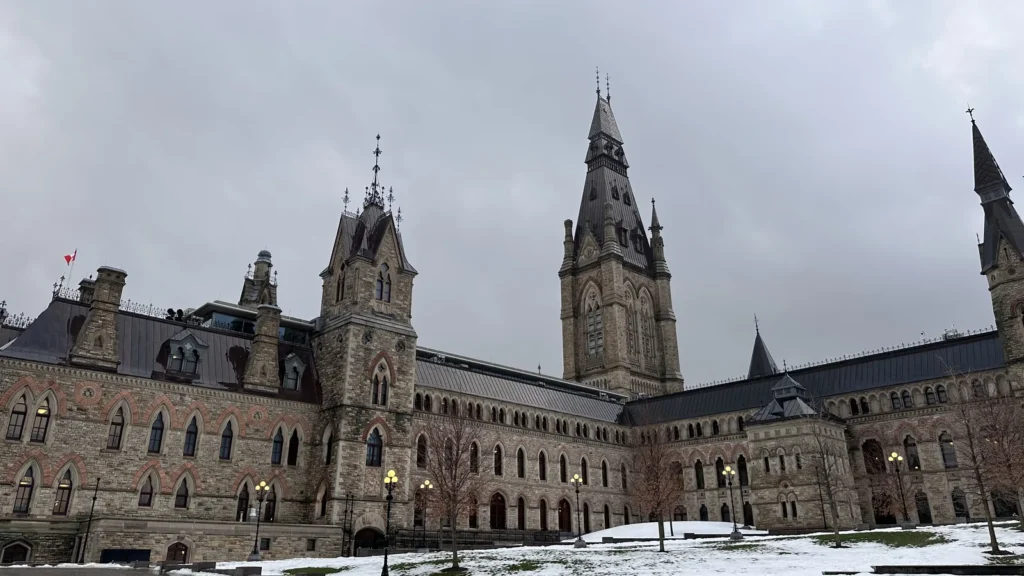
Ottawa agit sur trois fronts : les guides gratuits du Centre canadien pour la cybersécurité, la certification volontaire CyberSécuritaire Canada pour les PME, et un projet de loi sur les cybersystèmes essentiels (C-26, repris par C-8 en 2025) pour les secteurs critiques.
Oui, le gouvernement fédéral canadien cherche activement à mieux protéger les entreprises contre les cyberattaques, et il le fait par trois grands moyens : des conseils et outils gratuits offerts par le Centre canadien pour la cybersécurité, un programme de certification volontaire pour les PME appelé CyberSécuritaire Canada, et un projet de loi visant à encadrer la cybersécurité des secteurs essentiels. Précision utile : une ancienne version de cet article s’appuyait sur une source américaine; ce qui suit concerne bel et bien le Canada.
Des outils fédéraux déjà en place
Depuis 2018, le Centre canadien pour la cybersécurité agit comme autorité technique du pays en la matière. Il publie des guides gratuits, souvent pensés pour les petites et moyennes organisations, dont les « contrôles de cybersécurité de base », une liste de mesures prioritaires adaptées aux organisations qui n’ont pas de grande équipe TI. On y retrouve aussi la campagne Pensez cybersécurité, qui vulgarise les bons réflexes pour le public et les employés.
Le fédéral a aussi lancé en 2019 CyberSécuritaire Canada, un programme de certification volontaire destiné aux PME. Le principe : une organisation qui démontre qu’elle applique les contrôles de base peut obtenir une certification et afficher le sceau du programme, un signal de confiance pour ses clients et partenaires.
Une loi pour les secteurs essentiels
Côté législatif, Ottawa a déposé en juin 2022 le projet de loi C-26, qui proposait une Loi sur la protection des cybersystèmes essentiels. L’idée : imposer des obligations de cybersécurité aux exploitants de services critiques, comme les télécommunications, l’énergie, la finance et le transport, avec déclaration obligatoire des incidents et sanctions importantes en cas de manquement. Ce projet est mort au feuilleton au début de 2025, puis a été repris pour l’essentiel dans le projet de loi C-8, déposé en juin 2025. Le message de fond demeure : pour les infrastructures dont tout le monde dépend, la cybersécurité est en voie de devenir une obligation légale, plus seulement une bonne pratique.
Ce que ça change pour votre service de garde
Un CPE ou une garderie n’est pas visé par cette loi sur les cybersystèmes essentiels, qui s’adresse aux grandes infrastructures sous réglementation fédérale. Mais plusieurs retombées vous concernent directement.
- Des ressources gratuites pensées pour vous. Les contrôles de cybersécurité de base du Centre canadien pour la cybersécurité sont une excellente liste de départ pour une petite organisation : sauvegardes, mises à jour, authentification multifacteur, formation du personnel.
- Un repère pour évaluer vos fournisseurs. Un fournisseur TI ou un éditeur de logiciel certifié CyberSécuritaire Canada a démontré des pratiques de base vérifiées. C’est un critère simple à ajouter à vos appels d’offres.
- La barre monte pour tout le monde. Quand les gouvernements, les assureurs et les grands donneurs d’ordres exigent plus de cybersécurité, les attentes finissent par rejoindre toutes les organisations, y compris celles qui gardent des renseignements sur des enfants. Mieux vaut prendre le train tôt.
Au Québec s’ajoute la Loi 25 sur la protection des renseignements personnels, qui impose déjà des obligations concrètes aux services de garde. Entre les outils fédéraux gratuits et les exigences québécoises, vous n’avez pas à partir de zéro : les repères existent, il suffit de les suivre un pas à la fois.
Sources
Foire aux questions
Qu’est-ce que CyberSécuritaire Canada?
Un programme fédéral de certification volontaire lancé en 2019 pour les PME. Une organisation qui démontre qu’elle applique les contrôles de cybersécurité de base peut obtenir une certification et afficher le sceau du programme.
Qu’est-ce que le projet de loi sur les cybersystèmes essentiels?
Le projet de loi C-26, déposé en 2022, proposait d’imposer des obligations de cybersécurité aux exploitants de services critiques comme les télécommunications, l’énergie, la finance et le transport. Mort au feuilleton début 2025, il a été repris pour l’essentiel dans le projet de loi C-8 en juin 2025.
Les services de garde sont-ils visés par cette loi?
Non, elle vise les grandes infrastructures sous réglementation fédérale. Mais les ressources fédérales gratuites, comme les contrôles de cybersécurité de base, s’adressent aux petites organisations, et les attentes générales en cybersécurité montent pour tout le monde.
À lire aussi
Les signatures électroniques sont-elles applicables aux yeux de la loi?
2 avril 2022 · 4 min de lecture
Votre fournisseur de logiciel de gestion de service de garde : 12 questions à lui poser avant de lui confier les données des enfants
31 octobre 2026 · 11 min de lecture