En septembre 2025, des pirates ont volé les profils d’environ 8 000 enfants d’une chaîne de garderies britannique, publié des photos et appelé des parents.
De tous les incidents recensés dans notre dossier, celui-ci est le plus difficile à lire pour un gestionnaire de garderie. Pas parce qu’il est le plus gros, mais parce qu’il montre ce qu’on ne veut pas imaginer : les photos et les adresses d’enfants d’âge préscolaire, affichées sur un site criminel, et des parents qui reçoivent des appels de menace. L’affaire Kido, à Londres, s’est déroulée en moins de deux semaines, de l’attaque aux arrestations. Elle n’est pas canadienne, mais le logiciel en cause est du même type que ceux que vous utilisez tous les jours : une application de communication avec les parents.
Ce qui s’est passé
Kido International exploite des garderies et des écoles préscolaires à Londres, aux États-Unis, en Inde et en Chine, et dit servir plus de 15 000 familles (BleepingComputer, 8 octobre 2025).
- 25 septembre 2025 : un groupe jusque-là inconnu, qui se fait appeler « Radiant », annonce avoir volé les données d’environ 8 000 enfants et publie sur son site de fuite du dark web les profils d’une dizaine d’enfants, avec photos (BBC, The Guardian et Sky News le même jour ; ITPro, 8 octobre 2025).
- 26 et 27 septembre 2025 : les pirates menacent de publier davantage de profils et des données d’une centaine d’employés (ITPro, 29 septembre 2025). Ils font aussi des appels de menace à des parents (BleepingComputer).
- 28 septembre 2025 : le National Cyber Security Centre (NCSC) du Royaume-Uni publie une déclaration et des conseils aux services de garde.
- 2 octobre 2025 : les attaquants retirent les fichiers publiés après avoir échoué à extorquer Kido (BleepingComputer).
- 7 octobre 2025 : la police métropolitaine de Londres arrête deux garçons de 17 ans à leur domicile, à Bishop’s Stortford (Hertfordshire), soupçonnés d’infractions informatiques et de chantage (ITPro ; BleepingComputer).
Le vecteur est l’élément délicat de ce dossier, et il faut le présenter tel quel. Kido a indiqué à ses familles que les données volées étaient hébergées par Famly, un logiciel que les garderies utilisent pour partager de l’information et des photos avec les parents (BleepingComputer). ITPro écrit que l’intrusion « semble » être passée par le système de facturation, de dotation et de rapports de Kido fourni par Famly. De son côté, le chef de la direction de Famly, Anders Laustsen, a déclaré qu’il n’y avait eu « aucune brèche de la sécurité ou de l’infrastructure de Famly, d’aucune façon » et qu’aucun autre client n’était touché (traduction de BleepingComputer). Les deux positions ne sont pas forcément contradictoires : un compte client peut être compromis (mot de passe volé, accès mal protégé) sans que la plateforme elle-même soit percée. À ce jour, aucune autorité n’a publié de conclusion sur la cause exacte. Nous n’écrivons donc pas que Famly a été piratée.
Autre divergence à noter : les pirates ont dit aux médias détenir les données d’environ 8 000 enfants, mais leur propre message sur le site de fuite parlait de « plus de 1 000 enfants » (BleepingComputer). Le chiffre de 8 000 est celui qui a été repris partout ; il vient des attaquants, pas d’une vérification indépendante.
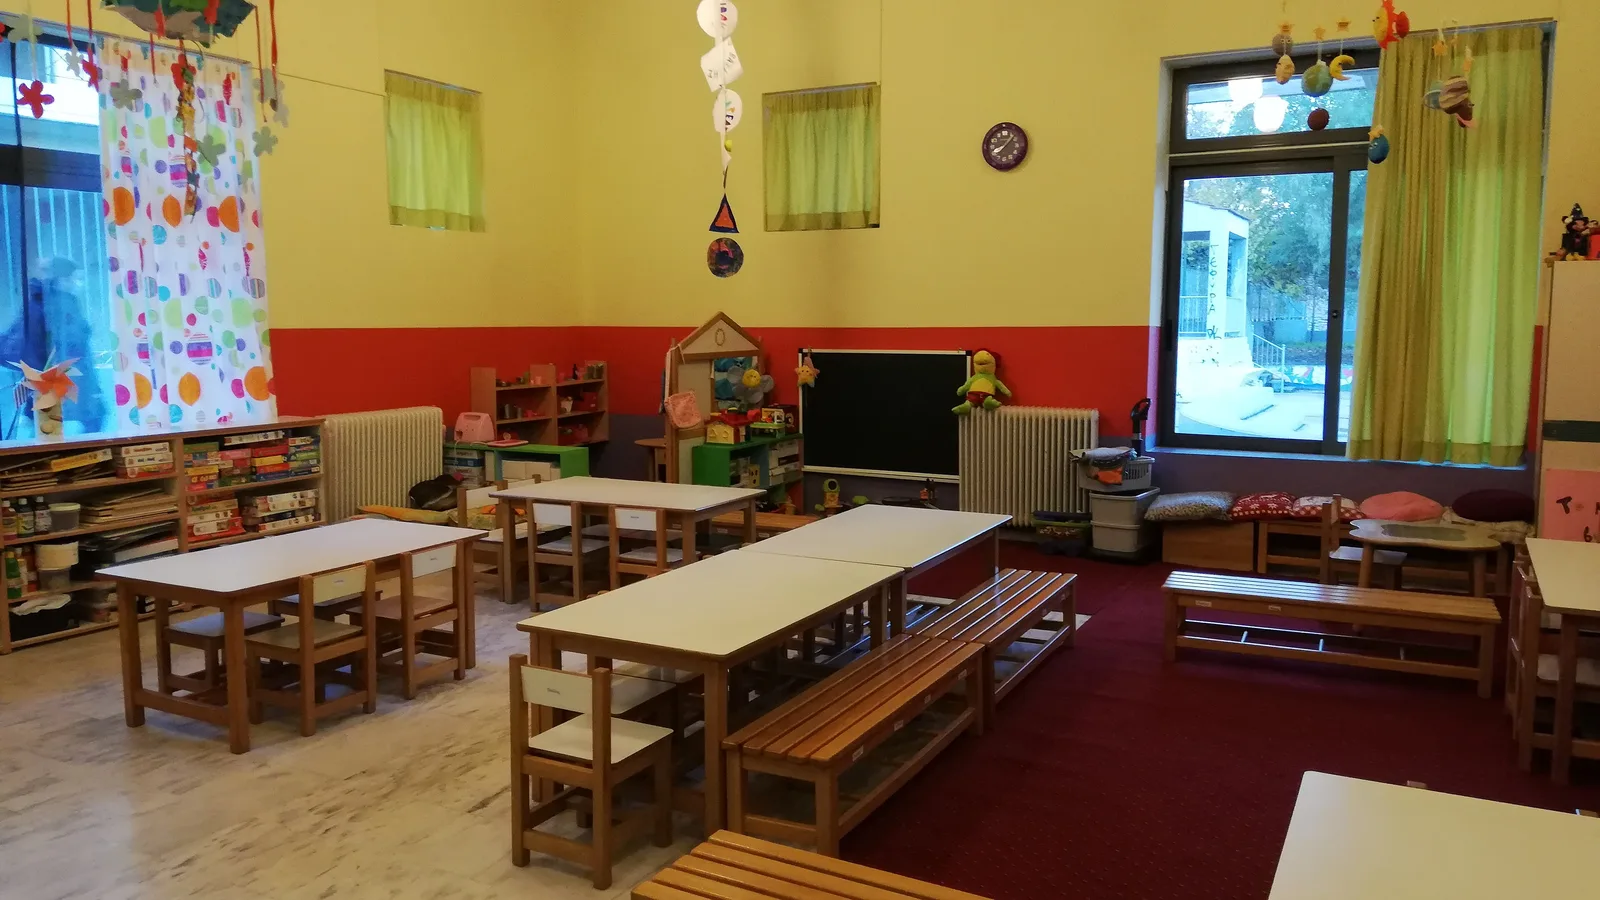
Une salle de garderie vide, avec ses petites tables et ses bancs en bois. Photo : MagTsi, domaine public (Wikimedia Commons)
Les données touchées
Selon les médias britanniques repris par ITPro et BleepingComputer, les profils volés contenaient le nom de l’enfant, sa date et son lieu de naissance, sa photo et son adresse résidentielle, ainsi que les coordonnées (adresses, téléphones) des parents, grands-parents et tuteurs. Les pirates ont aussi prétendu détenir des données sur les employés et des documents d’entreprise.
Pourquoi est-ce pire qu’un vol de numéros de carte ? Parce qu’un numéro se remplace. Une photo d’enfant associée à son nom, son adresse et le téléphone de ses parents ne se remplace pas, et elle permet exactement ce que Radiant a fait : appeler des parents, prouver qu’on sait tout de leur enfant, et exiger qu’ils fassent pression sur la garderie. C’est le scénario que l’Information Commissioner’s Office (ICO) britannique évalue depuis, Kido lui ayant déclaré l’incident.
Ce qu’en disent les parents, les experts et les autorités
Les réactions publiées viennent surtout des autorités britanniques et de Famly. Les parents cités par les médias britanniques l’ont été de façon anonyme, et nous ne reproduisons pas leurs propos faute d’avoir pu consulter directement ces articles.
« Since these attacks took place, specialist Met investigators have been working at pace to identify those responsible. » Will Lyne, chef de la lutte contre la criminalité économique et informatique, police métropolitaine de Londres, 7 octobre 2025 (ITPro).
Le même responsable a qualifié les arrestations de « significant step forward in our investigation » et a voulu rassurer « la communauté et toute personne touchée » que l’affaire « continue d’être prise extrêmement au sérieux » (BleepingComputer, traduction partielle).
Jonathon Ellison, directeur de la résilience nationale au NCSC, a décrit l’incident comme « deeply distressing » (profondément bouleversant) (BleepingComputer). Le NCSC a ensuite publié des conseils aux fournisseurs de services à la petite enfance, soulignant des vulnérabilités systémiques dans le secteur.
Anders Laustsen, chef de la direction de Famly, a nié toute brèche de sa plateforme (voir plus haut) et, selon plusieurs médias, a qualifié l’attaque de « truly barbaric new low ». Kido a dit avoir avisé les familles touchées, engagé des spécialistes externes et déclaré l’incident à l’ICO.
Ce que ça change pour votre service de garde
Au Québec, la majorité des CPE et des garderies utilisent une application pour partager le quotidien des enfants avec les parents, photos comprises. L’affaire Kido ne dit pas d’arrêter : elle dit de traiter ces photos comme des données sensibles, parce qu’elles le sont.
- Décider combien de temps une photo vit, et appliquer la règle. Une photo du bricolage de mardi n’a pas besoin d’exister dans trois ans. Fixez une politique écrite (par exemple : suppression des photos à la fin de l’année de fréquentation ou au départ de l’enfant) et vérifiez que votre application permet la suppression définitive, pas seulement l’archivage. Demandez au fournisseur une confirmation écrite de ce qui est supprimé et quand.
- Activer l’authentification multifacteur sur tous les comptes administrateurs de l’application, dès cette semaine. Si l’hypothèse du compte client compromis est la bonne, c’est la mesure qui aurait tout changé. Si votre application ne l’offre pas pour les comptes du personnel, demandez par écrit quand elle le fera.
- Réduire ce que contient chaque profil d’enfant dans l’application de communication. L’application qui sert à envoyer des photos n’a pas besoin de l’adresse résidentielle, du certificat de naissance ni des coordonnées des grands-parents. Gardez ces données dans votre logiciel de gestion, protégé différemment, et laissez dans l’application de communication le strict nécessaire.
- Vérifier qui a encore accès. Chaque mois, sortez la liste des comptes du personnel et des parents actifs dans l’application, et fermez ceux des personnes parties. Un compte d’ancienne éducatrice avec un mot de passe réutilisé est une porte d’entrée classique.
- Préparer une réponse aux parents pour le pire cas. Si un parent vous appelle en disant qu’un inconnu lui a téléphoné en connaissant le nom et la photo de son enfant, il ne doit pas tomber sur l’improvisation. Écrivez d’avance : quoi lui dire, qui appelle la police, qui contacte la Commission d’accès à l’information, qui avise les autres familles, et dans quel délai.
- Demander à votre fournisseur ce qui se passe si c’est votre compte qui est compromis, pas sa plateforme. L’affaire Kido montre que la responsabilité peut se jouer dans cette zone grise. Les bonnes questions : détectez-vous les connexions inhabituelles sur nos comptes ? Pouvez-vous verrouiller notre compte à distance ? Journalisez-vous qui a consulté ou téléchargé les photos ?
- Parler aux parents avant, pas après. Une courte note annuelle expliquant quelles données sont dans l’application, combien de temps, et comment elles sont protégées, change la conversation le jour où un incident survient. C’est aussi une exigence d’esprit de la Loi 25 : la transparence sur l’utilisation des renseignements personnels.
Foire aux questions
Est-ce que la plateforme Famly a été piratée ?
Famly affirme que non : son chef de la direction a déclaré qu’il n’y avait eu aucune brèche de sa sécurité ou de son infrastructure et qu’aucun autre client n’était touché. Kido a dit que les données volées étaient hébergées par Famly. Aucune autorité n’a publié de conclusion sur le vecteur. Les deux versions peuvent être compatibles si un compte client a été compromis.
Les photos ont-elles été retirées du dark web ?
Selon BleepingComputer, les attaquants ont retiré les fichiers publiés le 2 octobre 2025, après avoir échoué à obtenir une rançon et face à la réprobation générale. Rien ne garantit qu’aucune copie n’a été faite entre-temps.
Les suspects ont-ils été reconnus coupables ?
Non. Deux adolescents de 17 ans ont été arrêtés le 7 octobre 2025 sur des soupçons d’infractions informatiques et de chantage. À notre connaissance, aucune accusation ni décision judiciaire n’a été rendue publique. Ils bénéficient de la présomption d’innocence.
Est-ce qu’un cas semblable est arrivé au Québec ?
Pas de ce type, à notre connaissance. L’incident québécois le plus proche est celui de l’application HopHop en octobre 2025, où des données de parents et d’enfants ont été exposées sans publication malveillante documentée. Voir notre article « HopHop débranchée du jour au lendemain ».
Ce blogue est publié par Amisgest Technologie inc., éditeur de logiciels pour les services de garde éducatifs. Les faits rapportés ici proviennent de sources publiques citées en fin d’article. Une erreur à signaler ? Écrivez à info@amisgest.ca.
Sources
- BleepingComputer, 8 octobre 2025 : « London police arrests suspects linked to nursery breach, child doxing »
- ITPro, 8 octobre 2025 : « Teens arrested over nursery chain Kido hack »
- ITPro, 29 septembre 2025 : les pirates menacent de publier davantage
- BBC News, 25 septembre 2025 : « Children’s names, pictures and addresses stolen in nursery hack »
- The Guardian, 26 septembre 2025
- National Cyber Security Centre (R.-U.), déclaration sur l’incident
- Silicon UK : « Hacking Kido nursery »
À lire aussi
CSS des Appalaches, frappé deux fois : du rançongiciel de 2016 à la fuite de 2025
24 septembre 2025 · 8 min de lecture
HopHop débranchée du jour au lendemain : ce que la faille a exposé
29 octobre 2025 · 8 min de lecture